Protection
Hosts maliciosos conhecidos ficam fora de alcance. Em todos os apps.
Os navegadores alertam sobre páginas de phishing. O restante do Mac não. O Kilobat recusa conexões de qualquer app com hosts conhecidos de malware, phishing e golpes, incluindo uma instalação npm feita por um agente de programação, e informa qual app tentou acessá-los.
brew install seifip/kilobat/kilobat- Grátis para sempre
- Pro por $29, pagamento único
- Reembolso em até 14 dias
- macOS 14+
- CLI de código aberto
● Installing dependencies
$ npm install
added 214 packages in 9s
> color-utils@4.1.2 postinstall
> node scripts/setup.js
✗ request to https://malware.example failed
✓ registry.npmjs.org  · 51 MB
Kilobat
Bloqueado: npm (iniciado por Claude Code) tentou acessar um host conhecido de malware
malware.example · Listado pelo URLhaus. Permita este site no Kilobat se houver engano.
Parece familiar?
- “Esse npm install acabou de entrar em contato com alguém?”
- “Meu navegador avisa. E os outros apps?”
- “Deixei o agente trabalhando sozinho. O que ele acessou?”
- “Quero algo como o Pi-hole, mas sabendo qual app fez a solicitação.”
Um bloqueador de DNS diz que um domínio foi bloqueado. O Kilobat diz quem solicitou.
Pi-hole e NextDNS veem uma consulta originada no Mac. O filtro de rede do Kilobat fica no próprio Mac, então conhece o app e o processo por trás de cada conexão e o agente que os iniciou.
Um app instalado se conecta a um host conhecido de malware
A conexão, o app e sua assinatura, antes de qualquer byte ser enviado.
Recusada, com uma notificação que informa o app e a lista que contém o host. Pro
Um link de phishing abre no navegador de um app de conversa, ou um app de e-mail o carrega
Conexões de todos os apps, não apenas do Safari e Chrome.
A página não carrega e Tentativas bloqueadas informa qual app a abriu. Pro
O script de instalação de um pacote, iniciado pelo seu agente de programação, tenta se conectar
A árvore de processos: curl, dentro de node, dentro de npm, dentro de um shell, dentro de Claude Code.
“Bloqueado: npm (iniciado por Claude Code) tentou acessar um host conhecido de malware” e uma linha Bloqueado no registro de rede dos agentes. Pro
Um app acessa um servidor de malware por endereço IP, sem nome
Listas de endereços das mesmas fontes, comparadas ao endereço da conexão.
Recusada da mesma forma. Pro
Apps carregam rastreadores e anúncios que você nunca vê
Uma lista de rastreadores escolhida por você, desativada até você ligá-la.
Bloqueados em todos os apps; um clique permite um site quando algo deixa de funcionar. Grátis
Agentes de IA
Seu agente de programação não pode se comunicar com um host reconhecidamente malicioso.
Claude Code, Codex, Cursor e Gemini CLI executam npm, pip, curl e git para você, muitas vezes sem acompanhamento. Quando um deles ou algo que iniciou tenta acessar um host conhecido de malware, phishing ou extração de dados, o Kilobat bloqueia, informa o ocorrido e o registro de rede dos agentes marca a linha como Bloqueado.
Ative o agent guard para aplicar regras mais rígidas somente aos agentes:
- Sem sites de colagem, compartilhamento de arquivos, túneis ou serviços que recebem requisições, como pastebin, transfer.sh ou um túnel trycloudflare.
- Sem endereços IP públicos diretos digitados em um comando.
- Uma conexão que envia mais de 10 MB a um host que nenhum agente do seu Mac usou antes é interrompida.
Isso trata de destinos conhecidos, não de intenções. O Kilobat não julga o que o agente tentava fazer; ele o mantém longe de lugares já conhecidos como perigosos e das formas comuns de saída de dados. Os agentes podem consultar antes com a ferramenta MCP check_host_reputation.
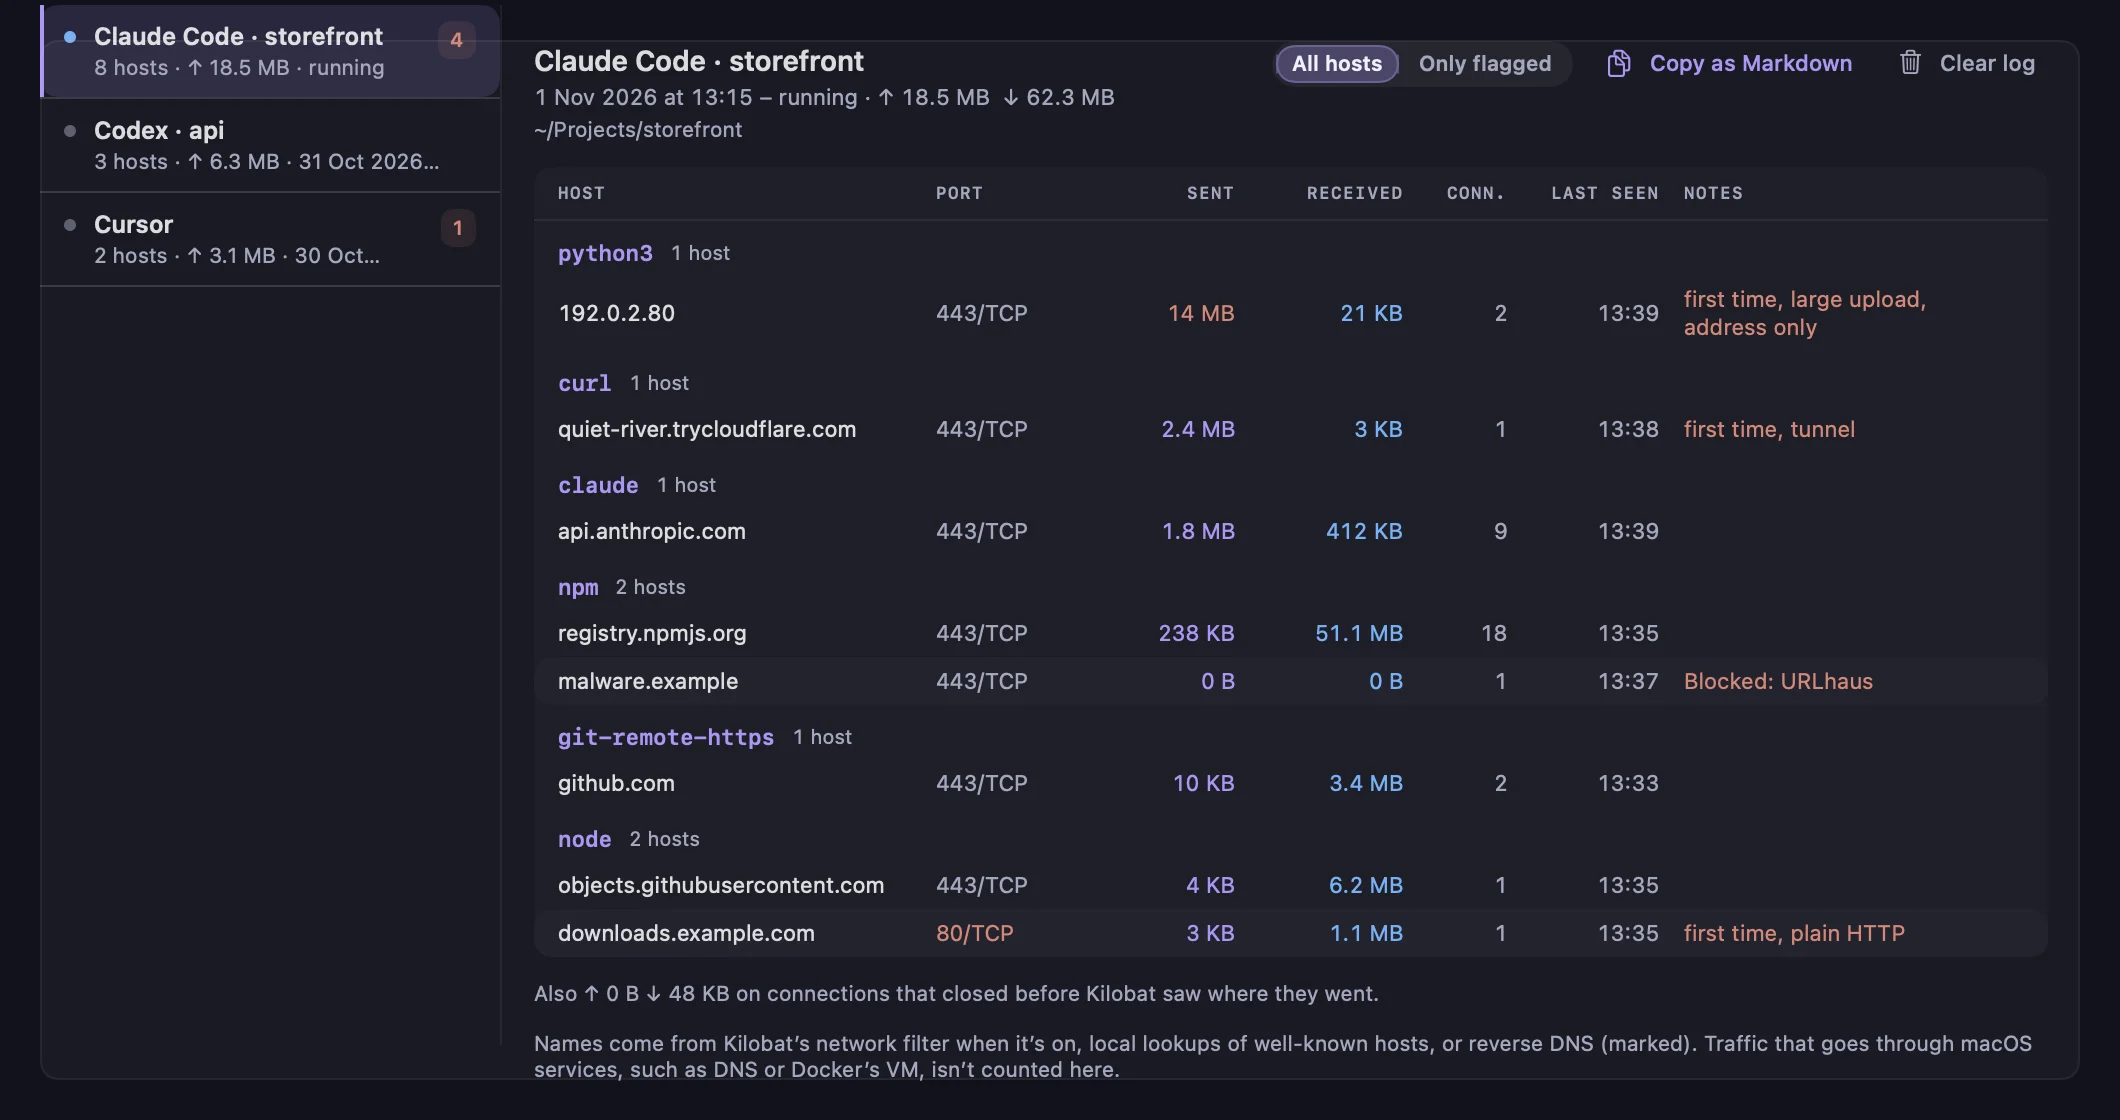
Todos os apps
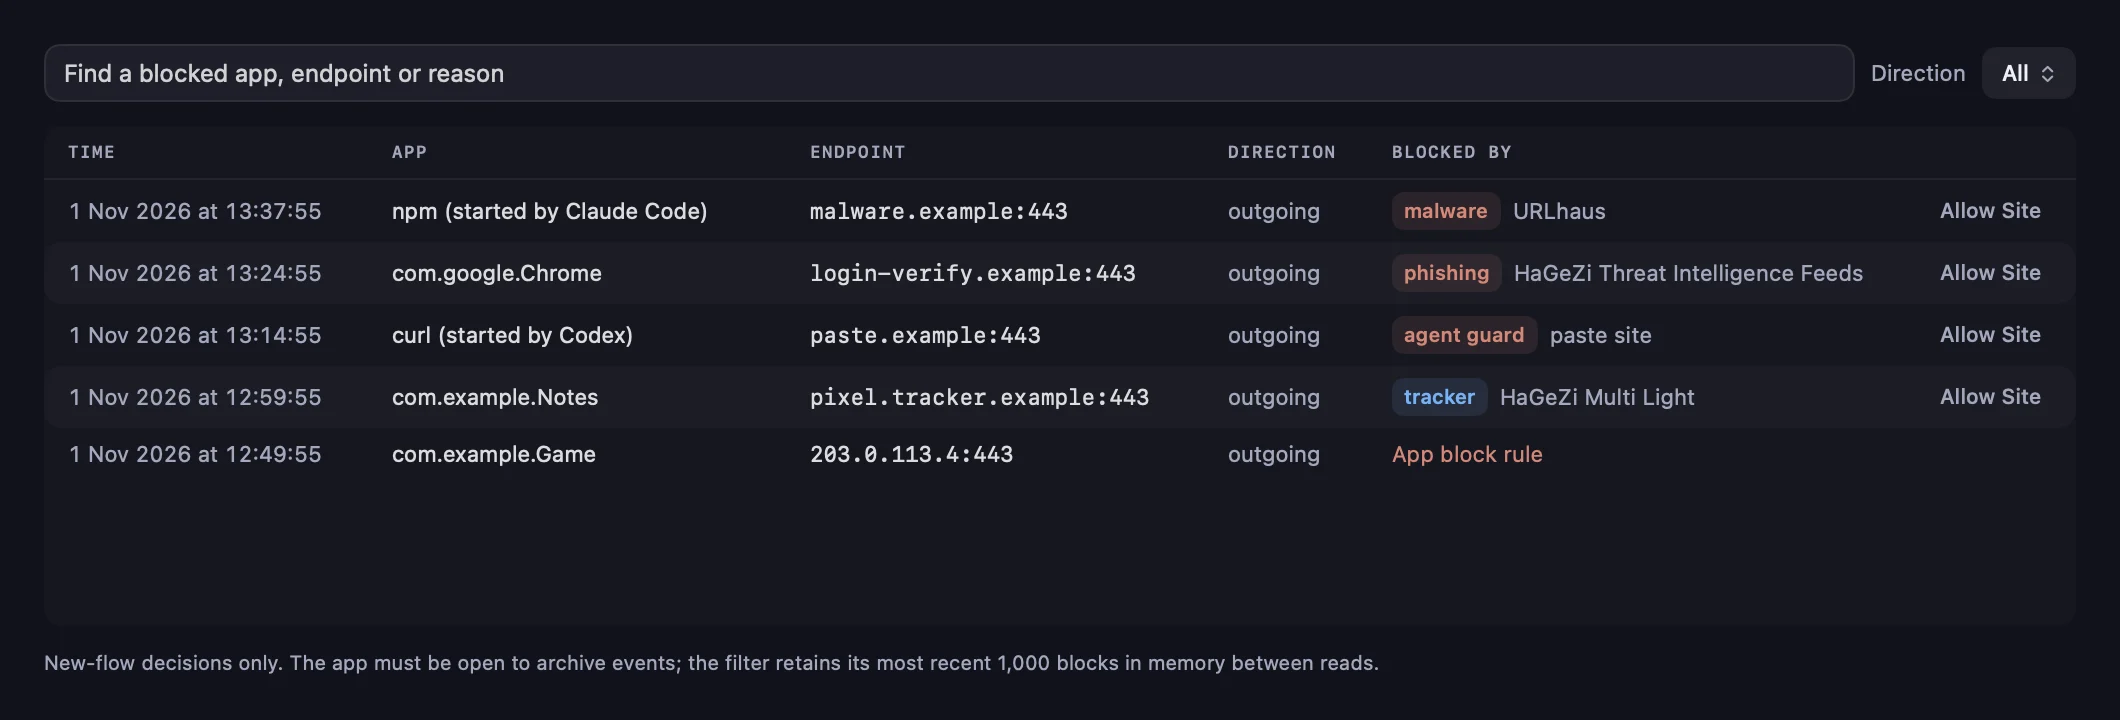
Tentativas bloqueadas, com o app e a lista.
Conexões › Tentativas bloqueadas lista o que o Protection recusou: o app, o host, se era malware, phishing, golpe, rastreador ou agent guard e a lista que o contém. Um clique permite o site se houver engano.
- Ameaças conhecidas prevalecem sobre suas próprias regras de permissão em todos os perfis. Apenas a rede local, os serviços da própria Apple, o Kilobat e sites que você permitiu nunca são bloqueados.
- Uma notificação por app, host e dia, sem uma enxurrada de avisos.
- O menu mostra uma linha somente depois que algo é bloqueado.
Rastreadores em apps
Bloqueie rastreadores em apps quando quiser.
Desativado por padrão. Ative Bloquear rastreadores em apps em Ajustes › Protection e escolha uma lista: HaGeZi Multi Light, HaGeZi Multi Normal, OISD small ou hosts do StevenBlack. Suas regras de permissão sempre prevalecem sobre uma lista de rastreadores, e Permitir site corrige um app que deixa de funcionar. Grátis, sem necessidade de Pro.
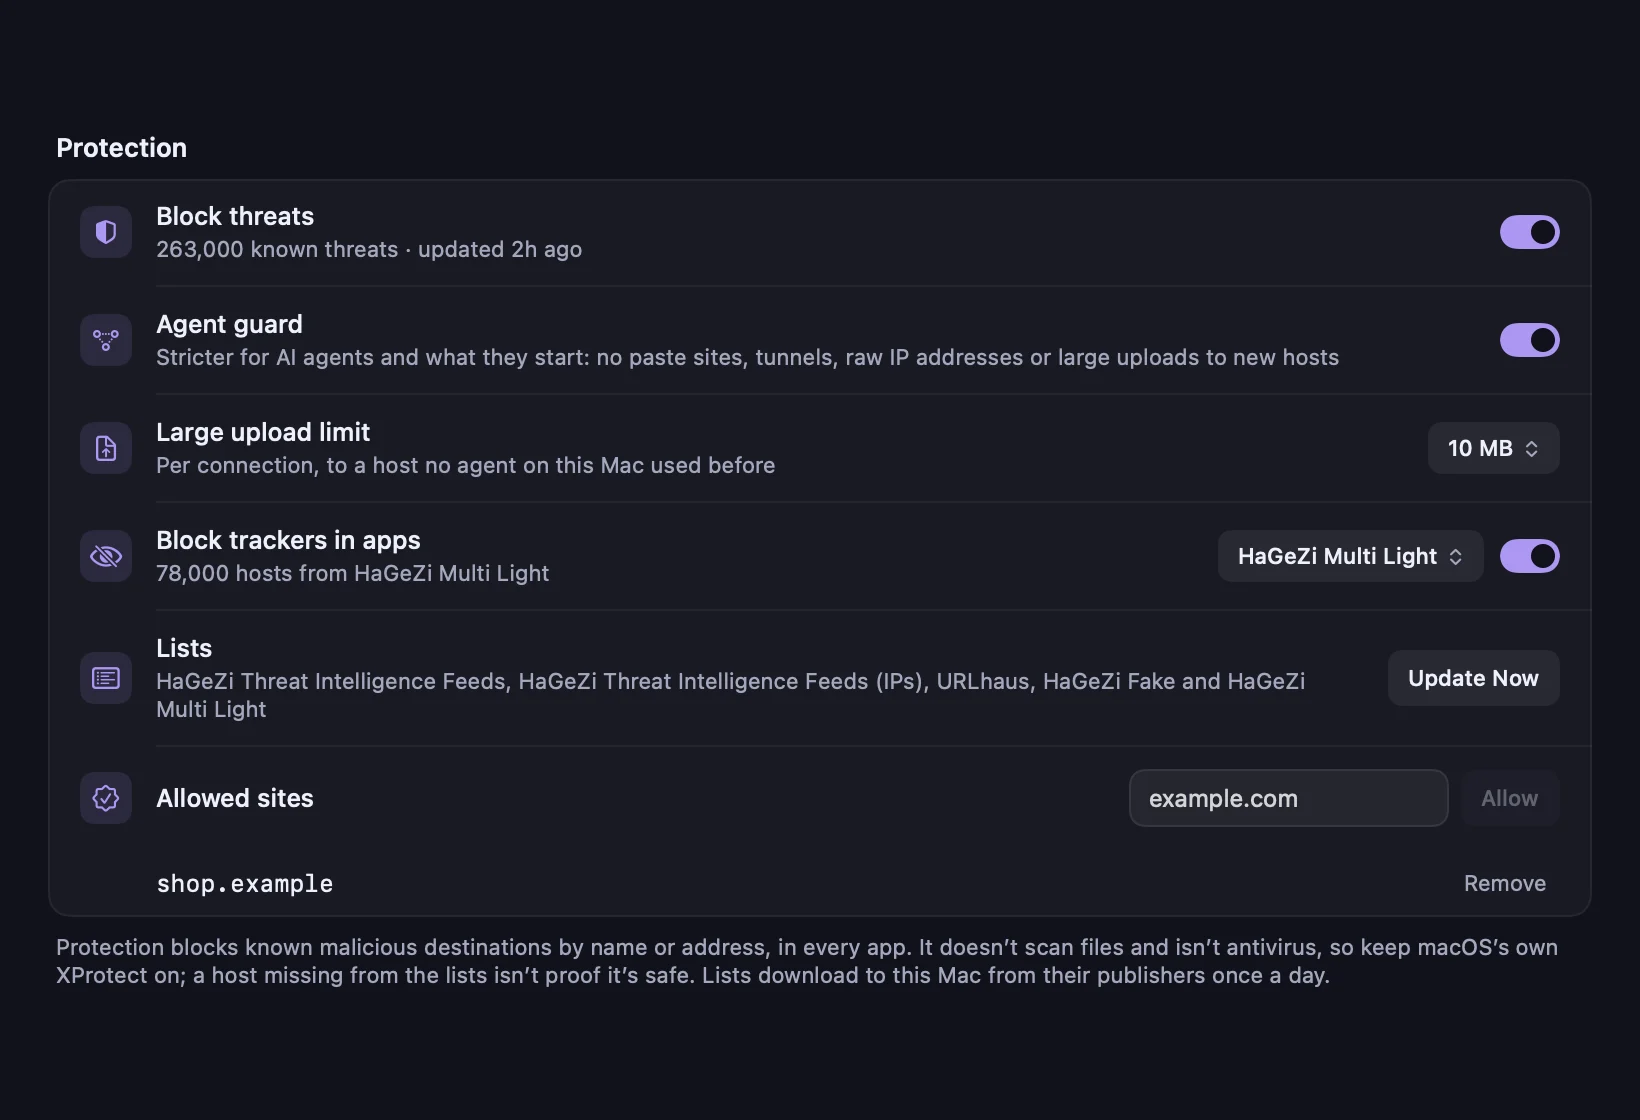
De onde vêm as listas.
O Kilobat baixa diariamente listas públicas de seus publicadores para o Mac, mantém a última cópia válida se uma atualização falhar e nunca envia seu tráfego para outro lugar para verificação.
- Malware
URLhaus, do abuse.ch.
Hosts e endereços que distribuíram malware, pela lista URLhaus do malware-filter, atualizada duas vezes por dia.
Pro - Ameaças
HaGeZi Threat Intelligence Feeds.
Hosts de malware, phishing, golpes e comando e controle reunidos de dezenas de fontes, além da lista de IP correspondente, atualizada várias vezes ao dia.
Pro - Golpes
HaGeZi Fake.
Lojas falsas, sites falsos de streaming, armadilhas de assinatura e outros golpes.
Pro - Rastreadores
A lista que você escolher.
HaGeZi Multi Light ou Normal, OISD small ou hosts do StevenBlack, somente se você ativar rastreadores.
Grátis
Limites reais.
O Protection não é antivírus. Ele não verifica arquivos ou apps, e a ausência de um host nas listas não prova que ele seja seguro. Mantenha o XProtect e o Gatekeeper do macOS ativados; eles observam o que você executa, e o Kilobat observa onde há conexões.
- Ele obtém nomes da própria conexão: o nome solicitado pelo app ou o nome do servidor em sua saudação criptografada. Um app que resolve nomes com seu próprio DNS criptografado e depois se conecta por QUIC, sem informar o nome ao macOS, é verificado apenas pelo endereço.
- Dados ainda podem sair por hosts que não estão em nenhuma lista, como um repositório GitHub; o registro de rede dos agentes mostra esses uploads.
- Ele precisa do filtro de rede do Kilobat, que você ativa uma vez.
Incidentes reais.
Estudos de caso de ataques reais contra desenvolvedores e usuários de Mac: o que cada um fez na rede, o que o Kilobat teria bloqueado ou mostrado e onde não teria ajudado. As listas adicionam os hosts de um ataque depois que ele é descoberto, então nenhum caso afirma mais do que isso.
O que é grátis e o que o Pro acrescenta
Grátis, para sempre
- Bloqueie rastreadores em apps com a lista que você escolher
- Sites permitidos e Permitir site com um clique
- kilobat protect check e a ferramenta MCP check_host_reputation
Pro, $29 uma vez
- Hosts conhecidos de malware, phishing e golpes bloqueados em todos os apps
- O app e o agente identificados em cada bloqueio
- O agent guard: sites de colagem, túneis, IPs diretos e grandes uploads para novos hosts
- Linhas bloqueadas no registro de rede dos agentes
O Pro custa US$ 29 em pagamento único, com teste grátis de 7 dias.
Perguntas
Isso é antivírus?
Não. O Kilobat nunca verifica arquivos. Ele recusa conexões a hosts e endereços que listas públicas de ameaças já identificam como malware, phishing ou golpes. Mantenha o XProtect do macOS ativado junto com ele.
Qual a diferença em relação ao Pi-hole ou NextDNS?
Eles operam em consultas DNS, então podem dizer que um domínio foi bloqueado, mas não qual app o solicitou, e não distinguem npm do navegador. O filtro do Kilobat é executado no Mac e vê cada conexão com seu app, processo e o agente que o iniciou. Você pode usar os dois.
Isso vai impedir coisas de funcionar?
As listas de ameaças priorizam poucos falsos positivos, e os serviços da própria Apple, a rede local e o próprio Kilobat nunca são bloqueados. Se um site confiável for bloqueado, Permitir site em Tentativas bloqueadas ou Ajustes › Protection o libera de forma permanente.
Meu agente precisa fazer alguma coisa?
Não. O Protection se aplica a tudo o que ele inicia. Um agente conectado ao servidor MCP do Kilobat também pode chamar check_host_reputation antes de buscar dados de um host desconhecido e get_protection_status para ver o que está ativado. A ferramenta que altera o Protection orienta os agentes a pedir sua autorização primeiro e nunca a desativá-lo para permitir uma requisição.
Alguma coisa sai do meu Mac?
Apenas os downloads das listas, do publicador de cada uma. O Kilobat compara hosts às listas no seu Mac e não envia informações sobre suas conexões a nenhum lugar.
Quanto custa?
O bloqueio de rastreadores em apps é grátis. O bloqueio de ameaças e o agent guard fazem parte do Kilobat Pro, por US$ 29 em pagamento único, com teste grátis de 7 dias.
Mantenha cada app longe de hosts reconhecidamente maliciosos.
brew install seifip/kilobat/kilobat