보호
알려진 악성 호스트를 모든 앱에서 차단합니다.
브라우저는 피싱 페이지를 경고하지만 Mac의 나머지 앱은 그렇지 않습니다. Kilobat은 코딩 에이전트의 npm install을 포함한 모든 앱에서 알려진 악성코드, 피싱 및 사기 호스트로의 연결을 거부하고 시도한 앱을 알려줍니다.
brew install seifip/kilobat/kilobat- 평생 무료
- Pro $29 일회성 결제
- 14일 이내 환불
- macOS 14+
- 오픈 소스 CLI
● Installing dependencies
$ npm install
added 214 packages in 9s
> color-utils@4.1.2 postinstall
> node scripts/setup.js
✗ request to https://malware.example failed
✓ registry.npmjs.org  · 51 MB
Kilobat
차단됨: npm(Claude Code에서 시작)이 알려진 악성코드 호스트에 접속하려고 했습니다
malware.example · URLhaus에 등록됨. 오류라면 Kilobat에서 이 사이트를 허용하세요.
익숙한 상황인가요?
- “방금 npm install이 외부에 정보를 보냈나요?”
- “브라우저는 경고하는데 다른 모든 앱은 어떨까요?”
- “에이전트를 무인으로 실행했는데 어디에 접속했나요?”
- “Pi-hole처럼 사용하면서 어떤 앱인지도 알고 싶어요.”
DNS 차단기는 도메인이 차단되었다고 알려줍니다. Kilobat은 누가 요청했는지도 알려줍니다.
Pi-hole과 NextDNS는 Mac에서 보낸 조회를 확인합니다. Kilobat의 네트워크 필터는 Mac 자체에서 작동하므로 모든 연결의 배후에 있는 앱과 프로세스, 이를 시작한 에이전트를 압니다.
설치한 앱이 알려진 악성코드 호스트에 연결합니다
바이트가 전송되기 전의 연결, 앱 및 서명.
연결을 거부하고 앱과 해당 호스트가 포함된 목록을 알림 하나로 표시합니다. Pro
채팅 앱 자체 브라우저에서 피싱 링크가 열리거나 메일 앱이 이를 불러옵니다
Safari와 Chrome뿐 아니라 모든 앱의 연결.
페이지가 열리지 않으며 차단된 시도에 해당 앱이 표시됩니다. Pro
코딩 에이전트가 시작한 패키지 설치 스크립트가 외부에 접속합니다
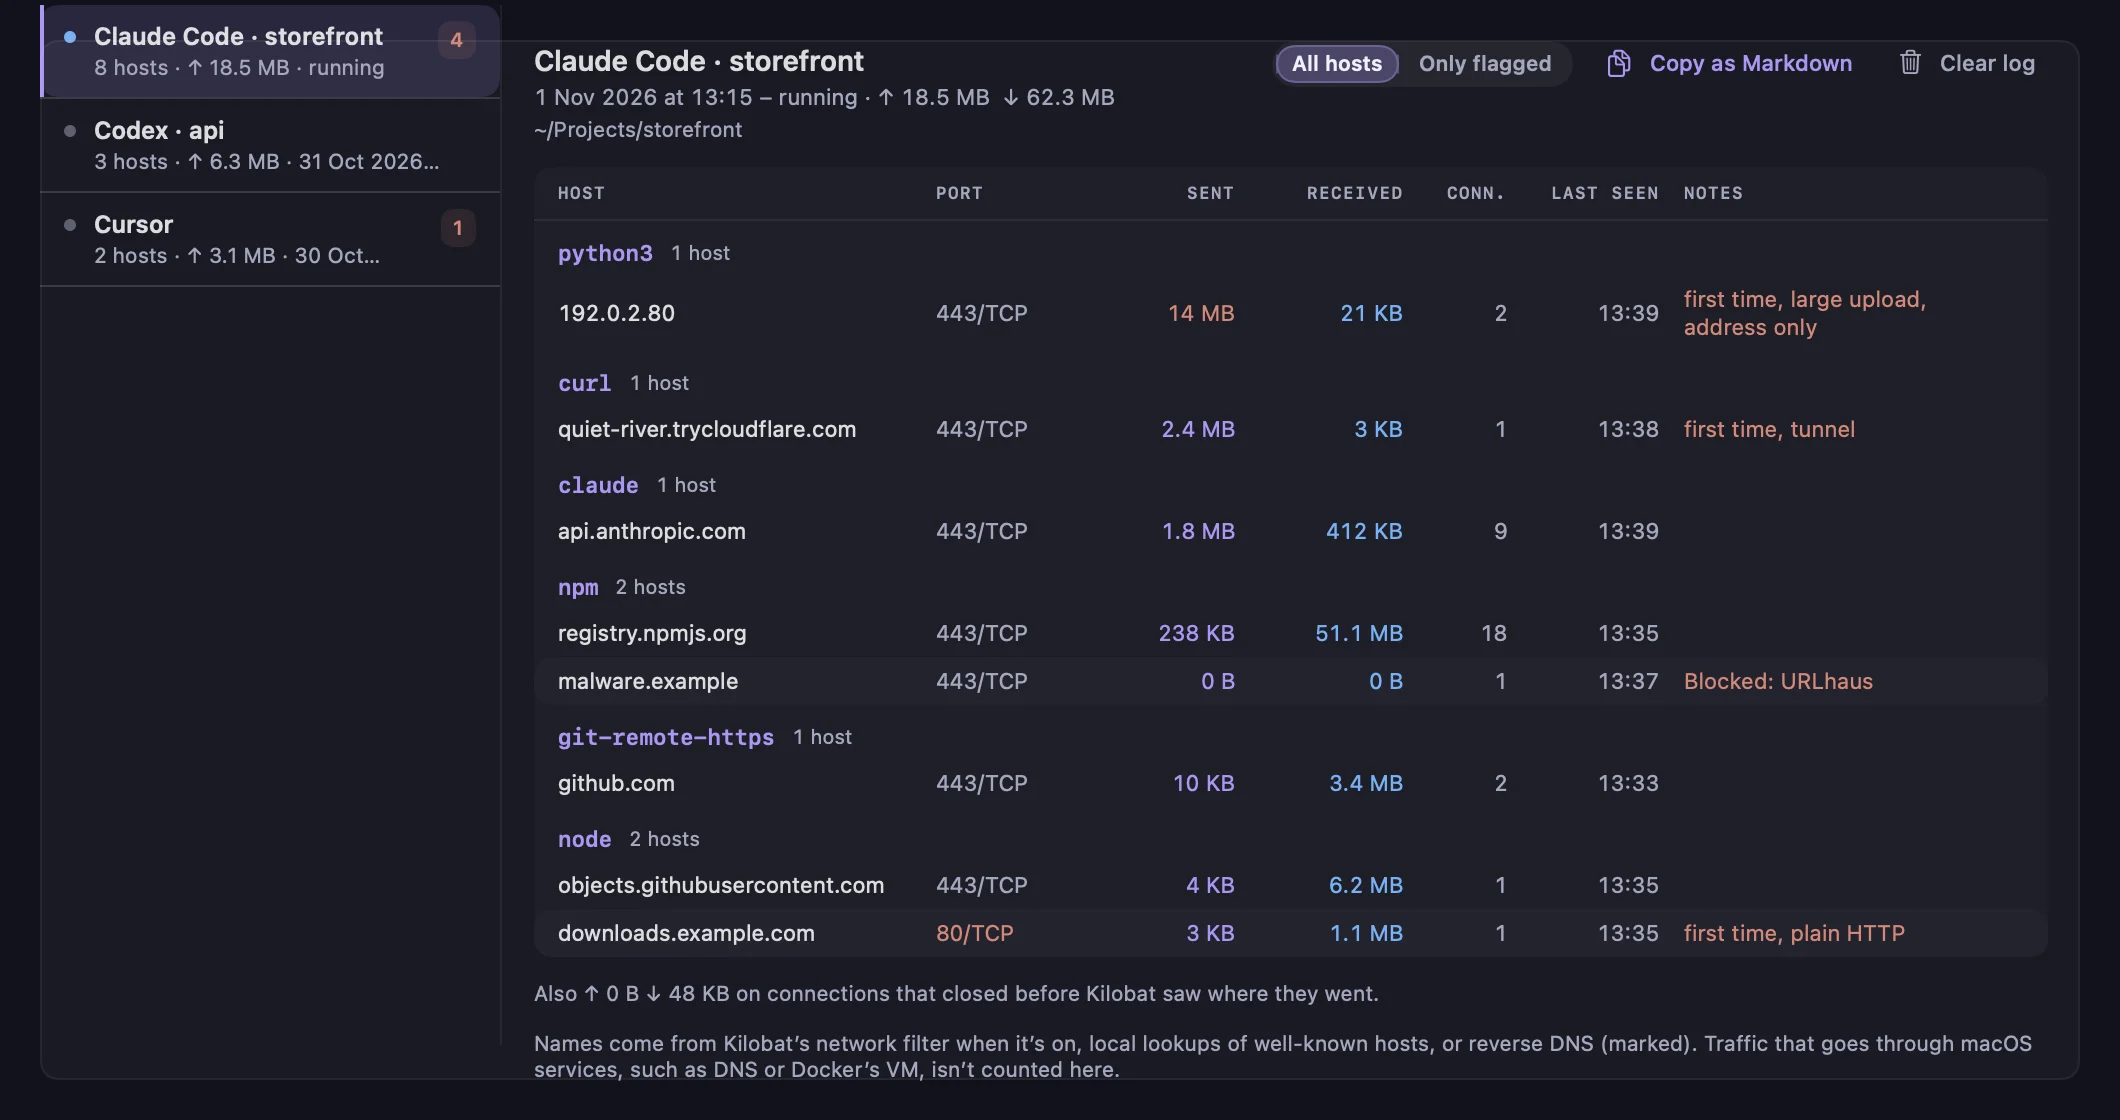
프로세스 트리: Claude Code 아래 셸, 그 아래 npm, node, curl.
“차단됨: npm(Claude Code에서 시작)이 알려진 악성코드 호스트에 접속하려고 했습니다”라는 알림과 에이전트 네트워크 로그의 차단됨 행. Pro
앱이 이름 없이 IP 주소로 악성코드 서버에 접속합니다
동일한 피드의 주소 목록을 연결 주소와 대조합니다.
같은 방식으로 거부합니다. Pro
앱이 보이지 않는 추적기와 광고를 불러옵니다
직접 선택하는 추적기 목록으로, 켜기 전까지 꺼져 있습니다.
모든 앱에서 차단하며 문제가 생기면 한 번 클릭해 사이트를 허용합니다. 무료
AI 에이전트
코딩 에이전트가 알려진 위험 호스트에 정보를 보낼 수 없습니다.
Claude Code, Codex, Cursor 및 Gemini CLI는 npm, pip, curl 및 git을 대신 실행하며, 흔히 무인으로 실행합니다. 이들 또는 그들이 시작한 프로세스가 알려진 악성코드, 피싱 또는 데이터 유출 호스트에 접속하려고 하면 Kilobat이 차단하고 알려주며 에이전트 네트워크 로그의 해당 행을 차단됨으로 표시합니다.
에이전트에만 적용되는 더 엄격한 규칙을 사용하려면 에이전트 가드를 켜세요.
- pastebin, transfer.sh 또는 trycloudflare 터널 같은 붙여넣기 사이트, 파일 공유, 터널 또는 요청 수집기를 차단합니다.
- 명령에 직접 입력한 원시 공인 IP 주소를 차단합니다.
- Mac의 어떤 에이전트도 이전에 사용하지 않은 호스트로 10 MB를 초과해 전송하는 연결을 끊습니다.
이는 의도가 아니라 알려진 목적지에 관한 것입니다. Kilobat은 에이전트가 무엇을 하려 했는지 판단하지 않습니다. 이미 위험하다고 알려진 곳과 데이터를 유출하는 일반적인 경로를 차단합니다. 에이전트는 MCP 도구 check_host_reputation로 먼저 확인할 수 있습니다.
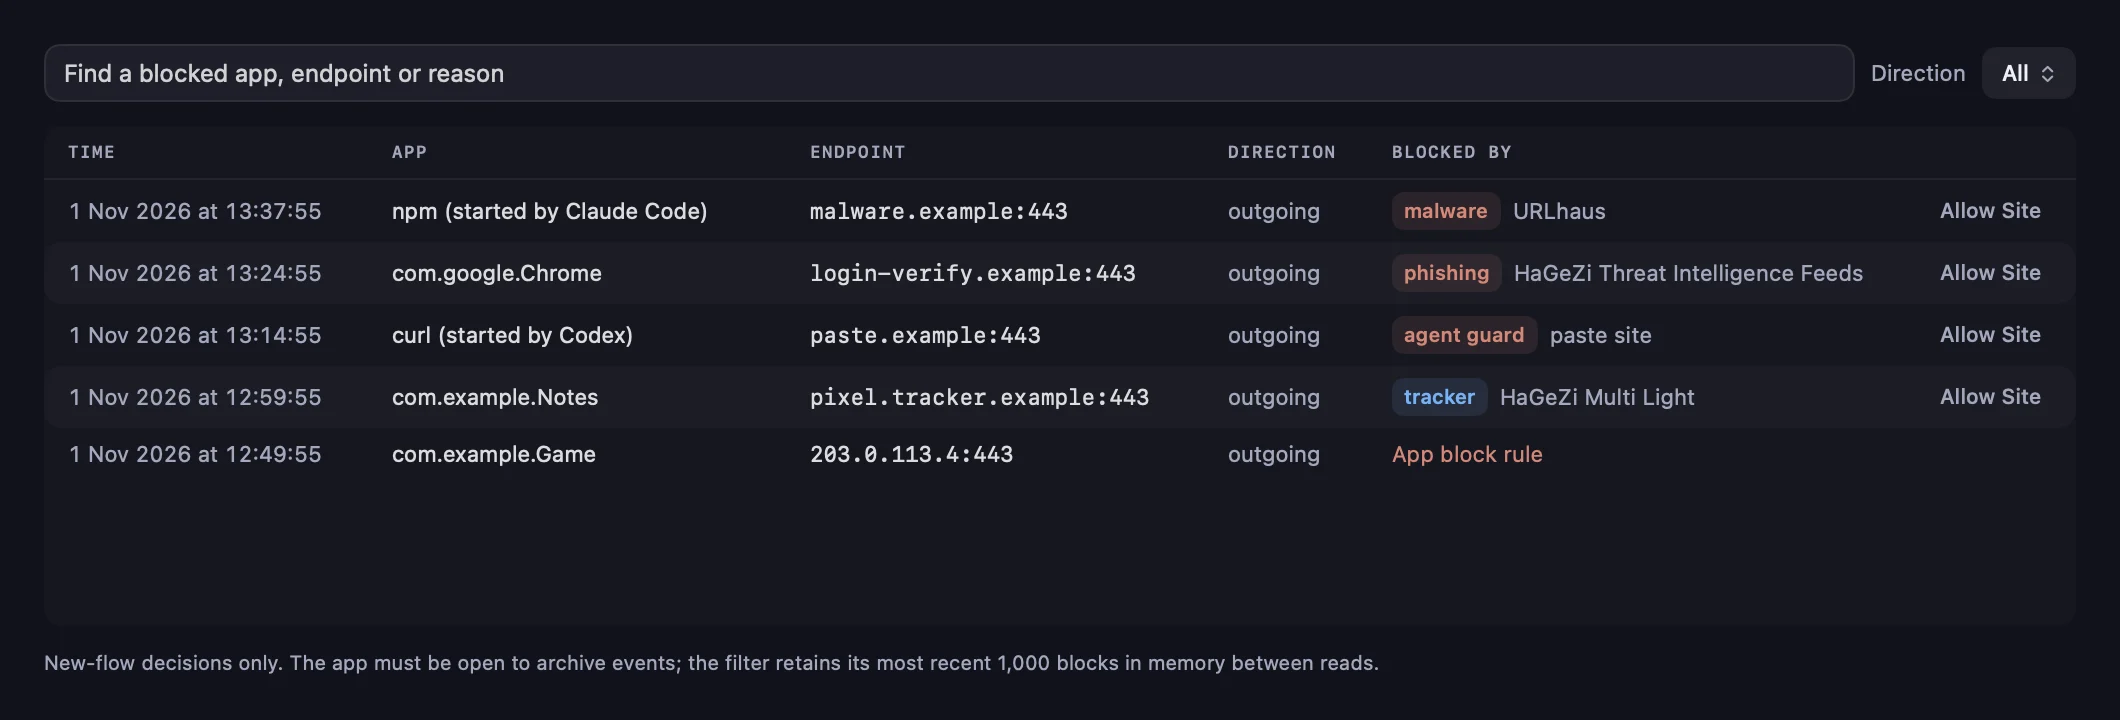
모든 앱
앱과 목록이 표시되는 차단된 시도.
연결 › 차단된 시도에는 보호가 거부한 항목이 표시됩니다. 앱, 호스트, 악성코드·피싱·사기·추적기·에이전트 가드 중 해당 유형 및 이를 포함한 목록이 표시됩니다. 오류라면 한 번 클릭해 사이트를 허용할 수 있습니다.
- 모든 프로필에서 알려진 위협은 직접 만든 허용 규칙보다 우선합니다. 로컬 네트워크, Apple 자체 서비스, Kilobat 및 직접 허용한 사이트만 차단되지 않습니다.
- 앱, 호스트 및 날짜별로 한 번만 알리므로 알림이 쏟아지지 않습니다.
- 메뉴에는 무언가 차단된 후에만 한 줄이 표시됩니다.
앱의 추적기
원할 때 앱의 추적기를 차단하세요.
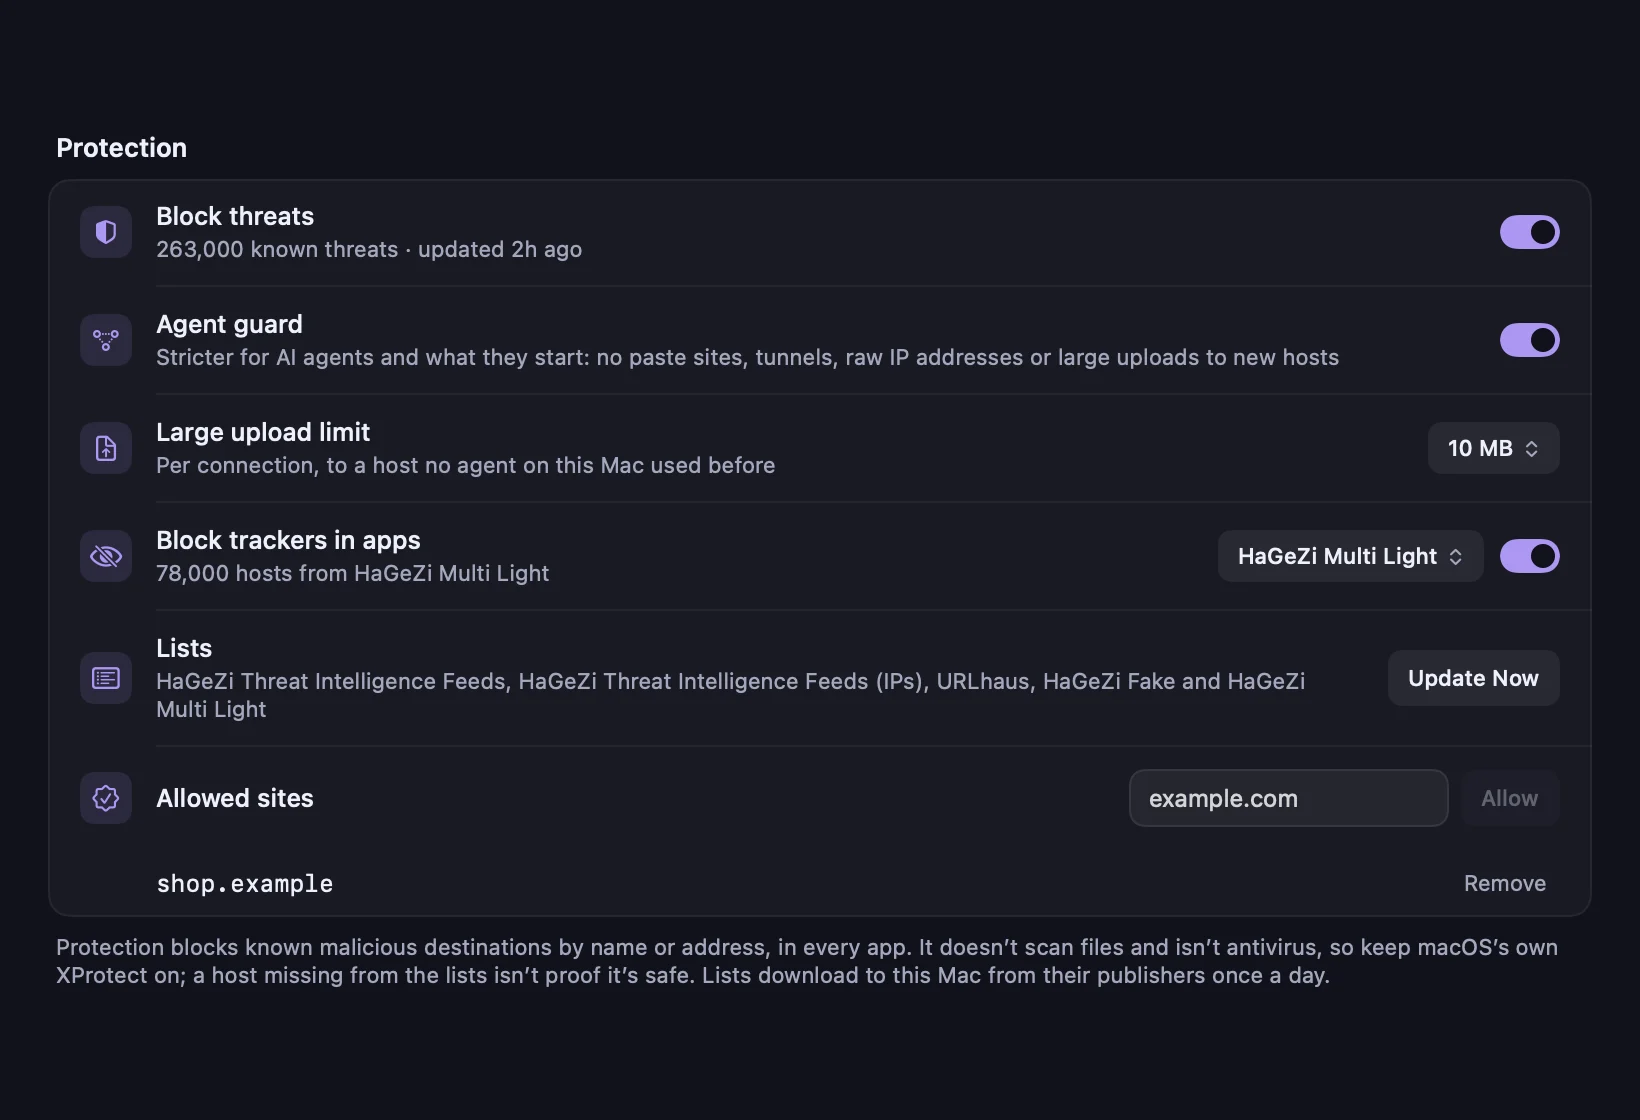
기본적으로 꺼져 있습니다. 설정 › 보호에서 앱의 추적기 차단을 켜고 HaGeZi Multi Light, HaGeZi Multi Normal, OISD small 또는 StevenBlack의 hosts 중 목록을 선택하세요. 직접 만든 허용 규칙은 항상 추적기 목록보다 우선하며, 사이트 허용으로 문제가 생긴 앱을 복구할 수 있습니다. 무료이며 Pro가 필요하지 않습니다.
목록의 출처.
Kilobat은 게시자의 공개 목록을 하루에 한 번 Mac에 다운로드하고 업데이트가 실패하면 마지막으로 정상 다운로드한 사본을 유지합니다. 확인을 위해 트래픽을 외부로 보내지 않습니다.
- 악성코드
abuse.ch의 URLhaus.
malware-filter의 URLhaus 목록을 통해 제공되는 악성코드를 제공한 호스트와 주소로, 하루 두 번 업데이트됩니다.
Pro - 위협
HaGeZi Threat Intelligence Feeds.
수십 개의 피드에서 수집한 악성코드, 피싱, 사기 및 명령 제어 호스트와 일치하는 IP 목록으로, 하루에 여러 번 업데이트됩니다.
Pro - 사기
HaGeZi Fake.
가짜 쇼핑몰, 가짜 스트리밍 사이트, 구독 함정 및 기타 사기.
Pro - 추적기
직접 선택하는 목록.
추적기 차단을 켠 경우에만 HaGeZi Multi Light 또는 Normal, OISD small 또는 StevenBlack의 hosts를 사용합니다.
무료
명확한 한계.
보호는 백신이 아닙니다. 파일이나 앱을 검사하지 않으며 목록에 호스트가 없다고 해서 안전하다는 증거가 되지는 않습니다. macOS의 XProtect와 Gatekeeper를 켜 두세요. 이들은 실행하는 대상을 살펴보고 Kilobat은 연결하는 곳을 살펴봅니다.
- 연결 자체에서 이름을 확인합니다. 앱이 요청한 이름 또는 암호화된 초기 인사의 서버 이름입니다. 앱이 자체 암호화 DNS로 이름을 해석한 후 macOS에 이름을 알리지 않고 QUIC으로 연결하면 주소만 확인합니다.
- GitHub 저장소처럼 어떤 목록에도 없는 호스트를 통해 데이터가 유출될 수 있습니다. 에이전트 네트워크 로그에 이러한 업로드가 표시됩니다.
- 한 번 켜야 하는 Kilobat의 네트워크 필터가 필요합니다.
실제 사건.
개발자와 Mac 사용자에 대한 실제 공격 사례입니다. 각 공격의 네트워크 동작, Kilobat이 차단하거나 표시했을 내용 및 도움이 되지 않는 부분을 설명합니다. 목록에는 공격이 발견된 후 호스트가 추가되므로 그 이상을 주장하지 않습니다.
무료 기능과 Pro 추가 기능
계속 무료
- 선택한 목록으로 앱의 추적기 차단
- 허용된 사이트 및 한 번의 클릭으로 사이트 허용
- kilobat protect check 및 MCP 도구 check_host_reputation
Pro, 일회성 $29
- 모든 앱에서 알려진 악성코드, 피싱 및 사기 호스트 차단
- 모든 차단에 앱과 에이전트 이름 표시
- 에이전트 가드: 붙여넣기 사이트, 터널, 원시 IP 및 새 호스트로의 대용량 업로드
- 에이전트 네트워크 로그의 차단된 행
Pro는 7일 무료 체험 후 $29를 한 번 결제합니다.
질문
백신인가요?
아닙니다. Kilobat은 파일을 검사하지 않습니다. 공개 위협 목록에서 이미 악성코드, 피싱 또는 사기로 지정한 호스트와 주소로의 연결을 거부합니다. macOS의 XProtect도 함께 켜 두세요.
Pi-hole 또는 NextDNS와 어떻게 다른가요?
이들은 DNS 조회를 기반으로 작동하므로 도메인이 차단되었다는 사실은 알려주지만 요청한 앱을 알려주거나 npm과 브라우저를 구분할 수는 없습니다. Kilobat의 필터는 Mac에서 실행되며 각 연결과 해당 앱, 프로세스 및 이를 시작한 에이전트를 확인합니다. 둘 다 사용할 수 있습니다.
기능이 작동하지 않게 될 수 있나요?
위협 목록은 오탐을 줄이는 방향으로 구성되며 Apple 자체 서비스, 로컬 네트워크 및 Kilobat 자체는 차단되지 않습니다. 신뢰하는 사이트가 차단되면 차단된 시도 또는 설정 › 보호에서 사이트 허용을 선택해 계속 허용할 수 있습니다.
에이전트가 별도로 해야 할 일이 있나요?
아닙니다. 보호는 에이전트가 시작하는 모든 프로세스에 적용됩니다. Kilobat의 MCP 서버에 연결된 에이전트는 낯선 호스트에서 데이터를 가져오기 전에 check_host_reputation을 호출하고 get_protection_status로 켜진 기능을 확인할 수도 있습니다. 보호를 변경하는 도구는 에이전트에게 먼저 사용자에게 묻고 요청을 통과시키기 위해 기능을 끄지 말라고 안내합니다.
Mac 밖으로 전송되는 정보가 있나요?
각 목록 게시자로부터 목록을 다운로드하는 것뿐입니다. Kilobat은 Mac에서 목록과 호스트를 대조하며 연결에 관한 정보를 외부로 보내지 않습니다.
비용은 얼마인가요?
앱의 추적기 차단은 무료입니다. 위협 차단과 에이전트 가드는 Kilobat Pro에 포함되며 7일 무료 체험 후 $29를 한 번 결제합니다.
모든 앱이 알려진 위험 호스트에 연결하지 못하도록 하세요.
brew install seifip/kilobat/kilobat