Registro de rede dos agentes
Com quem a instalação do seu agente se comunicou?
Enquanto o Claude Code, Codex ou Cursor trabalha, o Kilobat registra todos os hosts contatados por ele e pelos processos npm, pip, curl e git que ele inicia, junto aos bytes enviados. Uma olhada mostra o que a instalação acessou, o que foi enviado e se algo foi para um destino novo.
brew install seifip/kilobat/kilobat- Grátis para sempre
- Pro por $29, pagamento único
- Reembolso em até 14 dias
- macOS 14+
- CLI de código aberto
$ kilobat agent-log
Claude Code · storefront · running
6 hosts · ↑ 18 MB ↓ 62 MB · 2 flagged
npm
  registry.npmjs.org      ↑ 238 KB  ↓ 51 MB
python3
! 192.0.2.80              ↑ 14 MB   ↓ 21 KB
  first time · large upload · address only
curl
! quiet-river.trycloudflare.com  ↑ 2.4 MB
  first time · tunnel
Parece familiar?
- “A que o Claude Code se conectou durante aquele npm install?”
- “O agente enviou meu código para algum lugar?”
- “Monitorar as solicitações de rede do npm install no Mac.”
- “Com quais servidores o Codex se comunica?”
Perguntas que um agente deixa para trás.
Um agente executa instaladores, scripts e ferramentas que você não digitou. O Kilobat acompanha toda a árvore de processos, então o que ele iniciou conta como atividade do agente.
Uma instalação trouxe um pacote que você não conhece.
O script de instalação buscou algo em um host que nenhum agente havia usado antes.
A sessão lista esse host no processo que o acessou, sinalizado como primeira vez. Pro
Você quer saber se algum código ou segredo saiu do Mac.
Uploads para o próprio serviço do agente são normais; uploads para outros lugares não são.
Mais de 10 MB enviados a qualquer outro host são sinalizados como grande upload, com os bytes por host. Pro
O agente executou curl para um site de colagem ou abriu um túnel.
Sites de colagem, compartilhamento de arquivos, túneis e serviços que recebem requisições são meios comuns de saída de dados.
Uma lista curta e selecionada os sinaliza pelo nome, junto com conexões HTTP sem criptografia e endereços diretos. Pro
Um agente quer verificar o próprio trabalho.
Ele não consegue ver a rede que suas ferramentas usam.
A ferramenta MCP agent_network_log retorna a própria sessão do agente. Grátis
O registro
Todos os hosts, por processo que os acessou.
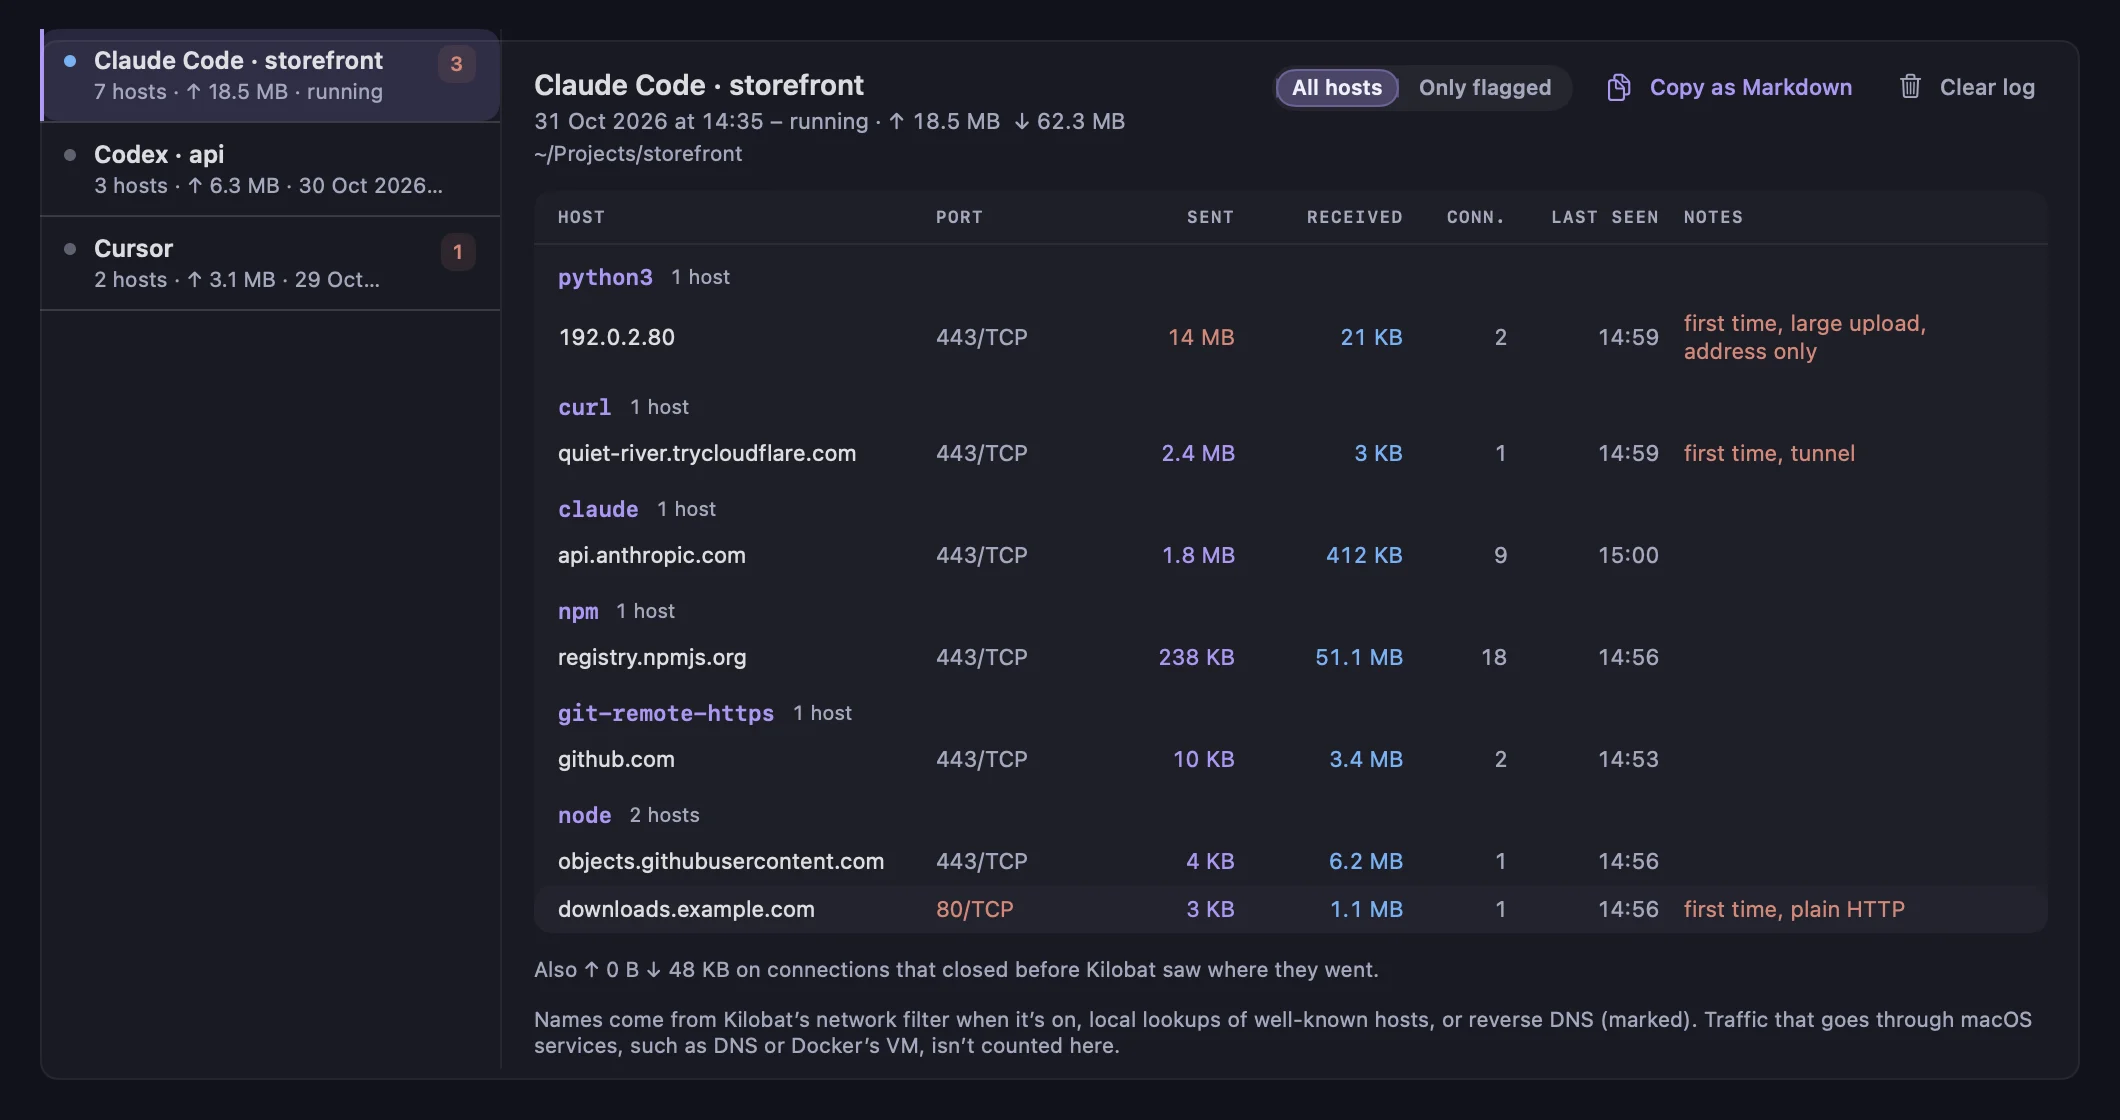
Histórico › Registro de rede dos agentes lista cada sessão, do início do agente até o encerramento dele e de tudo o que iniciou, junto à pasta do projeto. Os hosts são agrupados pelo processo que se conectou, como npm, node, curl ou git-remote-https, e ordenados por bytes enviados, com porta, protocolo, conexões e horário em que cada um foi visto pela última vez.
- Somente sinalizados mostra apenas os hosts que merecem atenção.
- Copie como Markdown para uma issue, um pull request ou uma revisão de segurança.
- O menu mostra uma linha enquanto o agente trabalha: “Claude Code · 14 hosts · 2,1 MB enviados”.
- Guardado por 30 dias apenas no seu Mac, sem ser enviado a nenhum lugar; Limpar registro apaga tudo.
O que ele mostraria ou não em ataques reais: o comprometimento do Nx, que executou CLIs de IA para procurar segredos, o worm Shai-Hulud e um servidor MCP malicioso. Todos os estudos de caso.
Como ele sabe
Inclui shells, scripts e processos curl de curta duração.
O Kilobat já lê as estatísticas de rede do macOS por conexão a cada segundo. Ele reconhece Claude Code, Codex, Cursor, Gemini CLI, Aider, Windsurf, Claude Desktop e ChatGPT pelo executável ou pelo pacote executado por node ou Python, e o kernel informa o momento em que um processo da árvore de um agente se divide. Assim, até um curl que dura um décimo de segundo é registrado. O agente mais próximo prevalece: Claude Code no terminal do Cursor conta como Claude Code.
Esta página trata do registro. Para conectar o servidor MCP, as skills e os hooks do Kilobat ao seu agente, permitindo que ele mantenha o Mac acordado e saiba quando uma execução termina, consulte Configurar o Kilobat no seu agente.
Os nomes vêm do filtro de rede do Kilobat quando ele está ativado, da correspondência com hosts conhecidos de desenvolvimento e com os hosts nas próprias URLs de curl e git do agente, ou de DNS reverso, identificado como tal. O tráfego que o macOS gera em nome de um processo (DNS, nsurlsessiond), Docker e VMs e agentes dentro de um host de extensão do editor, como Cline no VS Code, não podem ser diferenciados. Os detalhes.
# Registrar ao vivo, sem o app
$ kilobat agent-log --watch
# Apenas o que merece atenção no último dia
$ kilobat agent-log --since 1d --flagged
# Um agente, em JSON
$ kilobat agent-log --agent codex --json
O que é grátis e o que o Pro acrescenta
Grátis, para sempre
- kilobat agent-log --watch, registrando ao vivo no Terminal
- Como ler o registro pela CLI e pelo servidor MCP
Pro, $29 uma vez
- O registro de rede dos agentes, gravado em segundo plano para cada agente
- Sinalizações para novos hosts, uploads, HTTP sem criptografia, túneis e sites de colagem
- 30 dias de sessões, Copiar como Markdown e a linha ao vivo no menu
A CLI e o servidor MCP são gratuitos e de código aberto. O Pro custa US$ 29 em pagamento único e tem teste grátis de 7 dias.
Perguntas
O Kilobat lê os prompts ou o código do meu agente?
Não. Ele registra hosts, portas, contagens de bytes e nomes de processos a partir das próprias estatísticas de rede do macOS. Nunca vê o que foi enviado nem lê prompts ou respostas. Para curl e git, lê a parte do host nas URLs fornecidas, nunca caminhos, consultas ou credenciais.
O registro sai do meu Mac?
Não. Ele é salvo em Application Support no seu Mac por 30 dias e nunca é enviado a nenhum lugar. Para identificar endereços, o Kilobat consulta uma pequena lista de hosts conhecidos de desenvolvimento usando o resolvedor do próprio Mac, normalmente a partir do cache.
Quais agentes ele reconhece?
Claude Code, Codex, Cursor e Cursor Agent, Gemini CLI, Aider, Windsurf, OpenCode, Goose, Amp, Qwen Code, Copilot CLI, Crush, Claude Desktop e ChatGPT, além de todos os processos que eles iniciam. Agentes executados no host de extensão de um editor, como Cline ou Copilot no VS Code, compartilham os processos do editor e não podem ser diferenciados.
Por que um host mostra apenas um endereço?
O processo se conectou por endereço ou o Kilobat não conseguiu descobrir o nome solicitado. Ative o filtro de rede do Kilobat para ver os nomes que os apps solicitam; caso contrário, o DNS reverso fornece o nome do próprio servidor quando disponível, identificado como tal.
Uma sinalização indica um ataque?
Não. Ela indica algo que vale a pena conferir. Um host acessado pela primeira vez costuma ser apenas um novo espelho de pacotes, e um grande upload pode ser uma implantação legítima. O registro mostra o que foi acessado para você decidir.
O Kilobat pode impedir que o agente acesse um host perigoso?
Sim, com o Protection. O Kilobat bloqueia conexões do agente e de tudo o que ele inicia com hosts conhecidos de malware, phishing e golpes, informa o comando que tentou acessá-los e marca a linha como Bloqueado neste registro. O agent guard opcional também impede que agentes acessem sites de colagem, túneis, endereços IP diretos e façam grandes uploads para novos hosts. Como o Protection funciona.
Saiba o que seu agente acessou.
brew install seifip/kilobat/kilobat